Trust钱包没有注册流程,身份真实性到底怎么保障
Trust钱包是去中心化钱包,没有服务器端"注册"这个概念。你创建钱包时,所有身份凭证都在自己设备上完成,不存在向谁提交资料、等待审核的过程。
创建钱包时,Trust在本地通过随机数生成器产生一组助记词(12或24个英文单词)。这组单词由设备芯片级真随机数驱动,不经过任何网络传输。不存在"提交信息到服务器再验证"的环节,生成即确权——谁拿到助记词,谁就是账户所有者。
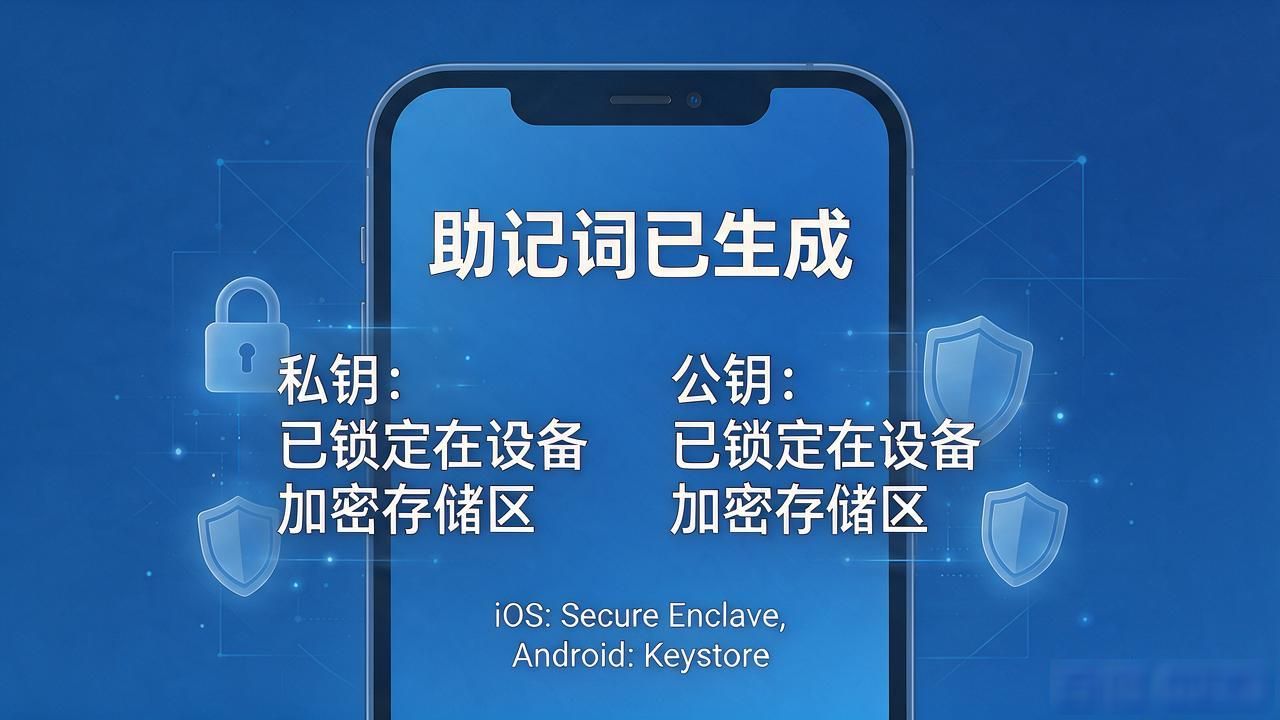
助记词生成后,对应的私钥和公钥全部锁在设备加密存储区(iOS用Secure Enclave,Android用Keystore)。Trust的服务器密钥从未接触、也从未存储,即使公司数据库被攻破,攻击者也没有你的密钥可窃取,无法冒充你做任何操作。
面对仿冒和钓鱼Trust钱包如何确保用户注册的真实性?,Trust内置了DApp连接校验机制。通过浏览器或二维码连接去中心化应用时,钱包会弹出确认框,显示实际交互的合约地址而非应用自称的名称。用户核对地址哈希,就能识别伪装成"MetaMask""Binance"的恶意应用。
去中心化钱包把安全重心完全交给了用户。助记词一旦丢失或泄露Trust钱包没有注册流程,身份真实性到底怎么保障,没有客服能帮你"找回"。平台做到的上限,是把密钥主权锁死在本地;再往后的真实性保障,取决于你自己保管助记词的意识。


